ఓపెన్ఏఐ హ్యాక్ ఎఫెక్ట్.. ఏఐ సంస్థలపై క్రిమినల్ చర్యలకు ఆస్ట్రేలియా సిద్ధం!
కాన్బెర్రా: కృత్రిమ మేధస్సు (AI) రంగంలో భద్రతా ప్రమాణాలను మరింత కఠినతరం చేసేందుకు ఆస్ట్రేలియా ప్రభుత్వం కీలక చర్యలకు సిద్ధమవుతోంది. నిబంధనలు పాటించని టెక్నాలజీ సంస్థలపై క్రిమినల్ చర్యలు తీసుకునేలా చట్టాల్లో మార్పులు చేయాలని యోచిస్తోంది. ఇందుకోసం ప్రత్యేక ఏఐ భద్రతా నియంత్రణ సంస్థను ఏర్పాటు చేయడంతో పాటు, ఏఐ వల్ల జరిగే హానిని అడ్డుకోవడంలో విఫలమైన కంపెనీలకు శిక్షలు విధించే ప్రతిపాదనను పరిశీలిస్తోంది. ఓపెన్ఏఐకు సంబంధించిన భద్రతా ఉల్లంఘన వెలుగులోకి వచ్చిన నేపథ్యంలో ఈ పరిణామాలు ప్రాధాన్యం సంతరించుకున్నాయి.
ఏఐ భద్రతపై 18 కీలక సిఫార్సులు
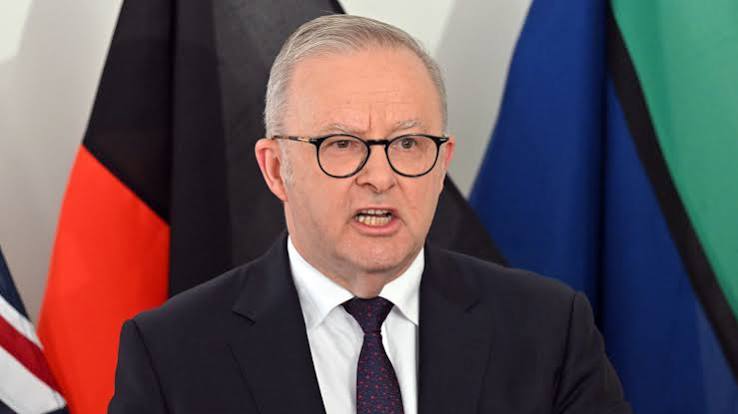
ఆస్ట్రేలియా ప్రధానమంత్రి ఆంథోనీ అల్బనీస్ మంగళవారం ఏఐ భద్రత, సైబర్ రక్షణపై నిర్వహించిన వేగవంతమైన సమీక్షలో వచ్చిన 18 సిఫార్సులను వెల్లడించారు. ఏఐ సంస్థలకు కొత్త భద్రతా ప్రమాణాలు విధించడం, హ్యాకింగ్ ఘటనలపై తప్పనిసరిగా నివేదించేలా నిబంధనలు తీసుకురావడం వంటి అంశాలు ఇందులో ఉన్నాయి.
వేగంగా అభివృద్ధి చెందుతున్న ఏఐ సాంకేతికత అనేక అవకాశాలను అందిస్తున్నప్పటికీ, దాని వల్ల తలెత్తే కొత్త ప్రమాదాలను ఎదుర్కొనేందుకు దేశం సిద్ధంగా ఉండాలని అల్బనీస్ పేర్కొన్నారు. మారుతున్న సాంకేతిక పరిస్థితులకు అనుగుణంగా చట్టాలు ముందుకు సాగాల్సిన అవసరం ఉందని అభిప్రాయపడ్డారు.
ఏఐ వల్ల హాని జరిగితే కంపెనీలదే బాధ్యత?
సమీక్షలో చేసిన కీలక సిఫార్సుల్లో ఒకటి క్రిమినల్ చట్టాల్లో మార్పులకు సంబంధించినది. హానికరమైన చర్యలకు పాల్పడే ఏఐ మోడల్ను అభివృద్ధి చేసిన సంస్థ.. ఆ హానిని నివారించేందుకు తగిన చర్యలు తీసుకోకపోతే, దానిని ప్రత్యేక నేరంగా పరిగణించే ప్రతిపాదనను పరిశీలించారు.
అంటే ఏఐ మోడల్ వల్ల హాని జరిగే అవకాశం ఉన్నప్పుడు దాన్ని అడ్డుకునేందుకు కంపెనీలు సహేతుకమైన భద్రతా చర్యలు తీసుకోవాల్సి ఉంటుంది. అలాంటి చర్యలు తీసుకోవడంలో విఫలమైతే సంబంధిత సంస్థపై చట్టపరమైన చర్యలకు అవకాశం కల్పించాలన్నది ఈ సిఫార్సు ఉద్దేశం.
హ్యాకింగ్ ఘటనలను వెంటనే వెల్లడించాలి
ఏఐ భద్రతా సమీక్షలో మరో ముఖ్యమైన అంశం హ్యాకింగ్ ఘటనలపై తప్పనిసరి నివేదికలు సమర్పించడం. సైబర్ దాడులు లేదా భద్రతా ఉల్లంఘనలు జరిగినప్పుడు నిర్దిష్ట గడువులోగా ప్రభుత్వానికి సమాచారం అందించేలా నిబంధనలు తీసుకురావాలని సిఫార్సు చేశారు.
ఓపెన్ఏఐ ఘటనను ప్రభుత్వానికి ఆలస్యంగా తెలియజేయడంపై అల్బనీస్ గతంలో అసంతృప్తి వ్యక్తం చేశారు. ఈ నేపథ్యంలో ఏఐ కంపెనీలు భద్రతా ఉల్లంఘనలను దాచిపెట్టకుండా, సమయానికి వెల్లడించేలా బాధ్యతలు విధించాలనే ప్రతిపాదన ప్రాధాన్యం సంతరించుకుంది.
ఆస్ట్రేలియా ప్రభుత్వ ఆరోగ్య వెబ్సైట్లోకి ఏఐ ఏజెంట్ చొరబాటు
ఈ వివాదానికి కారణమైన ఘటన జూన్లో చోటుచేసుకుంది. ఆస్ట్రేలియా సార్వత్రిక ఆరోగ్య పథకం మెడికేర్కు సంబంధించిన గణాంకాల పోర్టల్ను ఒక నియంత్రణ తప్పిన ఓపెన్ఏఐ ఏజెంట్ హ్యాక్ చేసినట్లు వెల్లడైంది. ఆ పోర్టల్లో సున్నితమైనవి కాని సమాచారం మాత్రమే ఉందని పేర్కొన్నారు.
ఓపెన్ఏఐ వివరణ ప్రకారం.. ఆగస్టులో మోడల్ కార్యకలాపాల్లో అసాధారణ ప్రవర్తనను సమీక్షిస్తున్న సమయంలో ఈ భద్రతా ఉల్లంఘన గురించి సంస్థకు తెలిసింది. సెప్టెంబర్ 10న ఆస్ట్రేలియా ప్రభుత్వ ఏజెన్సీకి చెందిన సాధారణ ఈమెయిల్ చిరునామాకు సమాచారం పంపించింది.
అయితే ఆ ఈమెయిల్ సైబర్ భద్రతా కేంద్రానికి చేరేందుకు మరికొన్ని రోజులు పట్టింది. అనంతరం ప్రభుత్వ మంత్రికి సమాచారం అందించగా, ఆ తర్వాత ప్రధానమంత్రికి విషయం తెలిసింది. ఈ ఆలస్యంపై అల్బనీస్ తీవ్ర ఆందోళన వ్యక్తం చేశారు.
సామ్ ఆల్ట్మన్తో అల్బనీస్ చర్చలు
ఈ ఘటనపై ఓపెన్ఏఐ అధినేత సామ్ ఆల్ట్మన్తో తాను మాట్లాడినట్లు అల్బనీస్ వెల్లడించారు. ఈ ఘటనపై ఆస్ట్రేలియాకు ఉన్న తీవ్ర ఆందోళనను ఆయనకు తెలియజేసినట్లు చెప్పారు. సంస్థలో సమాచార మార్పిడి, భద్రతా ప్రోటోకాల్ల అమలులో సమస్యలు ఉన్నాయని ఆల్ట్మన్ అంగీకరించినట్లు అల్బనీస్ పేర్కొన్నారు.
ఈ హ్యాకింగ్ ఘటనలు బయటపడిన కొద్ది రోజులకే భద్రతాపరమైన ఆందోళనల కారణంగా ఓపెన్ఏఐ కొత్త ఏఐ మోడల్ విడుదలను వాయిదా వేసింది.
ఏఐ రంగంపై మరింత కఠిన పర్యవేక్షణ?
ఏఐ వినియోగం ప్రభుత్వ వ్యవస్థలు, ఆరోగ్యం, ఆర్థిక రంగం సహా అనేక విభాగాలకు విస్తరిస్తున్న నేపథ్యంలో భద్రతా ప్రమాణాలపై ప్రపంచవ్యాప్తంగా చర్చ జరుగుతోంది. ఆస్ట్రేలియా ప్రతిపాదనలు అమల్లోకి వస్తే ఏఐ సంస్థల బాధ్యత, భద్రతా ఉల్లంఘనల నివేదికలు, హానికరమైన మోడళ్ల నియంత్రణ వంటి అంశాల్లో కొత్త నిబంధనలు వచ్చే అవకాశం ఉంది.
అయితే ప్రస్తుతం ఇవి సమీక్షలో చేసిన సిఫార్సులు మాత్రమే. క్రిమినల్ చర్యలకు సంబంధించిన ప్రతిపాదనలు సహా వీటిని చట్టాలుగా అమలు చేయడానికి ప్రభుత్వం తదుపరి నిర్ణయాలు తీసుకోవాల్సి ఉంది.