
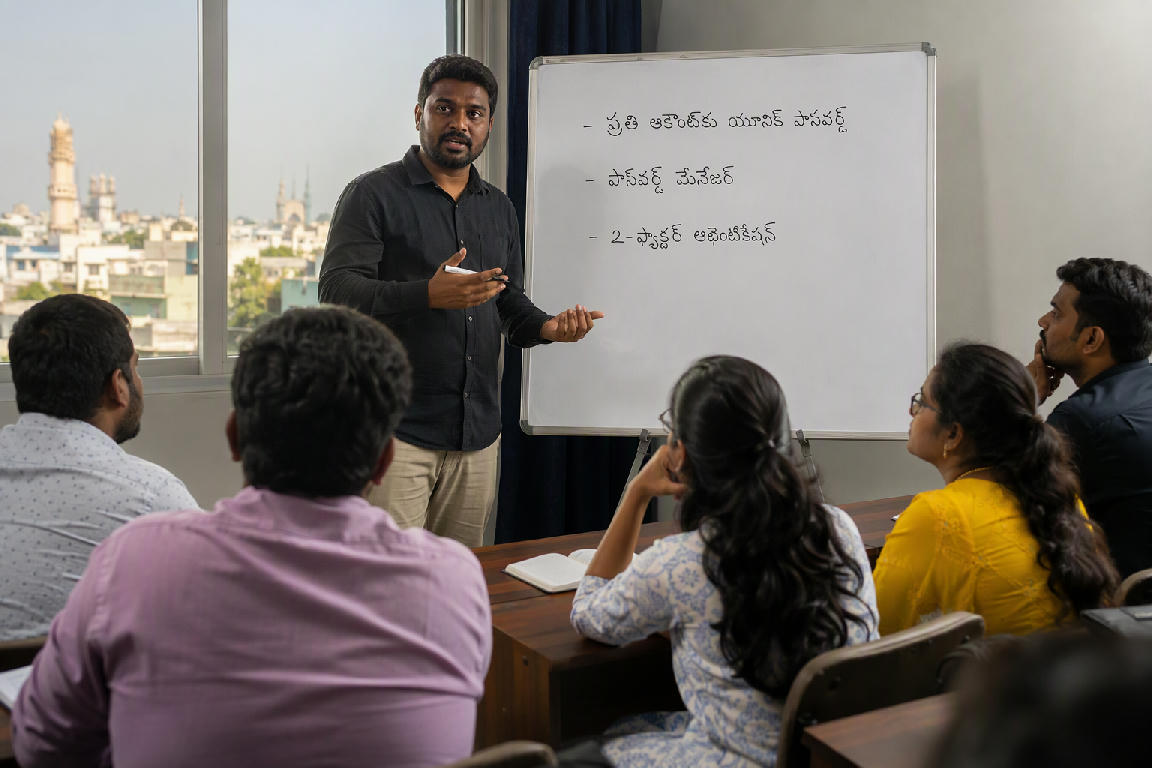
ఒకే పాస్వర్డ్ను అనేక అకౌంట్లకు వాడటం సైబర్ ప్రమాదాన్ని పెంచుతోంది
పాస్వర్డ్ మేనేజర్, టూ-ఫ్యాక్టర్ ఆథెంటికేషన్తో డిజిటల్ సేఫ్టీ పెంచుకోవాలని సైబర్ నిపుణులు సూచిస్తున్నారు
వ్యక్తిగత, ఆర్థిక, ఉద్యోగ సంబంధిత ఆన్లైన్ అకౌంట్లకు ఒకే పాస్వర్డ్ వాడటం వల్ల సైబర్ మోసాల ప్రమాదం పెరుగుతోందని సైబర్ సెక్యూరిటీ నిపుణులు గురువారం హైదరాబాద్లో తెలిపారు. ఒక అకౌంట్ పాస్వర్డ్ బయటకు వెళ్తే, అదే పాస్వర్డ్ ఉన్న ఇతర అకౌంట్లు కూడా ప్రమాదంలో పడతాయని వారు హెచ్చరించారు.
డిజిటల్ సేవల వినియోగం పెరిగిన నేపథ్యంలో పాస్వర్డ్ హైజీన్ రోజువారీ భద్రతలో భాగమైందని నిపుణులు చెప్పారు. బ్యాంక్, ఈమెయిల్, సోషల్ మీడియా, షాపింగ్, క్లౌడ్ స్టోరేజ్ వంటి ముఖ్యమైన అకౌంట్లకు వేర్వేరు పాస్వర్డ్లు ఉండటం ప్రాథమిక రక్షణ చర్యగా వారు పేర్కొన్నారు. ఒకే పాస్వర్డ్ను అనేక చోట్ల ఉపయోగిస్తే, ఏదైనా ఒక సేవలో డేటా లీక్ జరిగినప్పుడు దాడి చేసేవారు అదే వివరాలతో మరిన్ని అకౌంట్లలోకి ప్రవేశించే అవకాశం ఉంటుందని వివరించారు.
“ఒక పాస్వర్డ్ బయటకు వెళ్లిన తర్వాత ప్రమాదం ఒక్క అకౌంట్తో ఆగదు,” అని సైబర్ సెక్యూరిటీ కన్సల్టెంట్ అనిల్ కుమార్ గురువారం హైదరాబాద్లో జరిగిన అవగాహన కార్యక్రమంలో అన్నారు. “అదే పాస్వర్డ్ ఇతర అకౌంట్లకు కూడా ఉంటే, ఆర్థిక నష్టం, వ్యక్తిగత సమాచారం దుర్వినియోగం, గుర్తింపు దొంగతనం వంటి సమస్యలు ఎదురవుతాయి,” అని ఆయన తెలిపారు.
పాస్వర్డ్ మేనేజర్ వాడటం వల్ల ప్రతి అకౌంట్కు బలమైన, ప్రత్యేకమైన పాస్వర్డ్ సృష్టించుకోవడం సులభమవుతుందని నిపుణులు చెప్పారు. అనేక పాస్వర్డ్లు గుర్తుపెట్టుకోవాల్సిన అవసరం తగ్గడంతో, వినియోగదారులు సులభంగా ఊహించగల పదాలు లేదా పుట్టిన తేదీలు వాడే అలవాటు తగ్గుతుందని వారు పేర్కొన్నారు. పాస్వర్డ్ మేనేజర్కు బలమైన ప్రధాన పాస్వర్డ్ పెట్టడం, దానికీ టూ-ఫ్యాక్టర్ ఆథెంటికేషన్ అమలు చేయడం అవసరమని సూచించారు.
HIGHLIGHTS
- ఒకే పాస్వర్డ్ వాడకం వల్ల అనేక అకౌంట్లు ప్రమాదంలో పడవచ్చు
- ప్రతి ముఖ్యమైన అకౌంట్కు ప్రత్యేక పాస్వర్డ్ అవసరం
- పాస్వర్డ్ మేనేజర్ వినియోగం భద్రతను పెంచుతుంది
- టూ-ఫ్యాక్టర్ ఆథెంటికేషన్ అదనపు రక్షణ ఇస్తుంది
“పాస్వర్డ్ మేనేజర్ భద్రతను క్రమబద్ధం చేసే సాధనం,” అని డిజిటల్ సేఫ్టీ ట్రైనర్ సునీత రెడ్డి గురువారం తెలిపారు. “వినియోగదారులు ఒకే పాస్వర్డ్ను మళ్లీ మళ్లీ వాడకుండా, ప్రతి అకౌంట్కు ప్రత్యేకమైన పాస్వర్డ్ ఉంచేలా ఇది సహాయపడుతుంది,” అని ఆమె చెప్పారు.
టూ-ఫ్యాక్టర్ ఆథెంటికేషన్ మరో కీలక రక్షణ పొరగా పనిచేస్తుందని నిపుణులు చెప్పారు. పాస్వర్డ్ తెలిసినా, అదనపు కోడ్ లేదా యాప్ ఆమోదం లేకుండా అకౌంట్లోకి ప్రవేశించడం కష్టమవుతుందని వివరించారు. ముఖ్యంగా ఈమెయిల్, బ్యాంక్, పేమెంట్ యాప్లు, సోషల్ మీడియా అకౌంట్లలో ఈ సదుపాయాన్ని తప్పనిసరిగా అమలు చేయాలని సూచించారు.
“పాస్వర్డ్ ఒక్కటే భద్రత కాదు,” అని సైబర్ అవగాహన శిక్షకుడు రమేష్ వర్మ అన్నారు. “టూ-ఫ్యాక్టర్ ఆథెంటికేషన్ ఉండటం వల్ల అనుమానాస్పద లాగిన్ ప్రయత్నాలను అడ్డుకునే అవకాశం పెరుగుతుంది,” అని ఆయన తెలిపారు.
నిపుణుల సూచనల ప్రకారం వినియోగదారులు తరచుగా పాస్వర్డ్ పునర్వినియోగాన్ని తనిఖీ చేయాలి. ముఖ్యమైన అకౌంట్లలో పాస్వర్డ్లు వేర్వేరుగా ఉన్నాయా, టూ-ఫ్యాక్టర్ ఆథెంటికేషన్ పనిచేస్తుందా, రికవరీ ఈమెయిల్ మరియు మొబైల్ నంబర్ తాజాగానే ఉన్నాయా అన్నది పరిశీలించాలి. అనుమానాస్పద లింకుల ద్వారా పాస్వర్డ్ నమోదు చేయకుండా ఉండటం కూడా అవసరమని వారు పేర్కొన్నారు.
డిజిటల్ లావాదేవీలు, ఆన్లైన్ విద్య, కార్యాలయ పని, ప్రభుత్వ సేవల వినియోగం పెరుగుతున్నందున పాస్వర్డ్ హైజీన్ను సాధారణ అలవాటుగా మార్చుకోవాలని నిపుణులు సూచిస్తున్నారు. రాబోయే వారాల్లో పాఠశాలలు, కార్యాలయాలు, కమ్యూనిటీ కేంద్రాల్లో మరిన్ని అవగాహన కార్యక్రమాలు నిర్వహించాలని సైబర్ భద్రతా వర్గాలు యోచిస్తున్నాయి.