
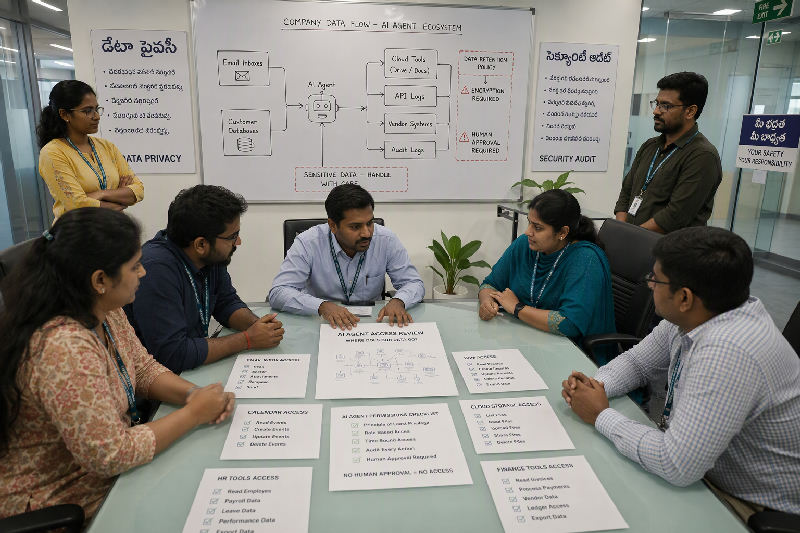
ఏఐ ఏజెంట్ల వేగవంతమైన వినియోగంపై డేటా గమ్యస్థానం ప్రశ్నలు ముందుకు
ఉద్యోగ ఉత్పాదకత కోసం ఏఐ ఏజెంట్లను పరీక్షిస్తున్న కంపెనీలు, డేటా భద్రతపై స్పష్టమైన పాలసీలు లేకుండా ముందుకు వెళ్తున్నాయి
కార్యాలయ ఆటోమేషన్లో తదుపరి పెద్ద మార్పుగా ఏఐ ఏజెంట్లు ఎదుగుతున్న వేళ, సంస్థల ఈమెయిల్లు, క్యాలెండర్లు, కస్టమర్ డేటాబేస్లు, క్లౌడ్ స్టోరేజ్లకు వీటికి ఇచ్చే విస్తృత యాక్సెస్పై డేటా ప్రైవసీ, సెక్యూరిటీ, బాధ్యతల ప్రశ్నలు 2026-10-07 నాటికి టెక్నాలజీ రంగంలో ప్రధాన చర్చగా మారాయి.
చాట్బాట్ల నుంచి స్వతంత్రంగా పని చేసే ఏజెంట్ల దిశగా మారుతున్న కొత్త తరహా ఏఐ సాఫ్ట్వేర్ను సంస్థలు వేగంగా పరీక్షిస్తున్నాయి. మీటింగ్లు షెడ్యూల్ చేయడం, ఈమెయిల్లు చదివి సారాంశాలు ఇవ్వడం, సమాధానాలు డ్రాఫ్ట్ చేయడం, డాక్యుమెంట్ల నుంచి సమాచారం తీయడం, రికార్డులు అప్డేట్ చేయడం, బిజినెస్ సాఫ్ట్వేర్తో ఇంటరాక్ట్ కావడం, కస్టమర్ సర్వీస్ వర్క్ఫ్లోలు నిర్వహించడం వంటి పనులను ఇవి చేయగలవని విక్రేతలు చెబుతున్నారు. అయితే ఈ సామర్థ్యాలకే పునాది అయిన డేటా యాక్సెస్ ఎంత విస్తృతంగా ఉంది, ఆ డేటా ఎక్కడికి వెళ్తోంది, ఎంతకాలం నిల్వ ఉంటుంది, మోడల్ ట్రైనింగ్కు వాడుతున్నారా, థర్డ్ పార్టీ సిస్టమ్లకు చేరుతుందా అనే అంశాలపై చాలా సంస్థల్లో పూర్తి స్పష్టత లేదని ఎంటర్ప్రైజ్ సెక్యూరిటీ నిపుణులు చెబుతున్నారు.
ఏఐ ఏజెంట్లకు సాధారణంగా ఒకే అప్లికేషన్ యాక్సెస్ సరిపోదు. అవి ఉద్యోగుల ఈమెయిల్ ఇన్బాక్స్లు, క్యాలెండర్లు, మెసేజింగ్ యాప్లు, క్లౌడ్ స్టోరేజ్, సీఆర్ఎం ప్లాట్ఫామ్లు, హెచ్ఆర్ సిస్టమ్లు, ఫైనాన్షియల్ టూల్స్, కస్టమర్ డేటాబేస్లు, అంతర్గత నాలెడ్జ్ బేస్లు వంటి పలు వనరులతో పనిచేయాల్సి వస్తుంది. ఈ అనుమతులు పెరిగినకొద్దీ ఏజెంట్ చూసే డేటా విలువ, సున్నితత్వం కూడా పెరుగుతుంది. సాంప్రదాయ సాఫ్ట్వేర్తో పోలిస్తే ఏఐ ఏజెంట్ కేవలం సమాధానం తయారు చేయడమే కాదు; సందర్భాన్ని అర్థం చేసుకుని చర్య తీసుకునేలా రూపుదిద్దుకుంటోంది. అందువల్ల తప్పు ఆదేశం, తప్పు కాన్ఫిగరేషన్ లేదా దురుద్దేశపూర్వక ప్రాంప్ట్ కారణంగా సమాచారం తప్పు వ్యక్తికి వెళ్లే ప్రమాదం ఉందని నిపుణులు అంటున్నారు.
ప్రధాన భయం “డేటా స్ప్రాల్” చుట్టూ తిరుగుతోంది. ఒక ఉద్యోగి ఇచ్చిన ఆదేశం ఏజెంట్ ద్వారా మోడల్ ప్రాంప్ట్లోకి, ఏపీఐ లాగ్లలోకి, డీబగ్ లాగ్లలోకి, విక్రేత అనలిటిక్స్ సిస్టమ్లలోకి, తాత్కాలిక ప్రాసెసింగ్ క్యాష్లలోకి లేదా ప్రొవైడర్ నిబంధనలు, కాన్ఫిగరేషన్ను బట్టి ట్రైనింగ్ లేదా ఫైన్ ట్యూనింగ్ డేటాసెట్లలోకి వెళ్లే అవకాశం ఉంది. డేటా మొదట ఏ సిస్టమ్ నుంచి బయలుదేరింది, మధ్యలో ఏ క్లౌడ్ ఎన్విరాన్మెంట్లో ప్రాసెస్ అయింది, ఏ సబ్కాంట్రాక్టర్ లేదా థర్డ్ పార్టీ ఇంటిగ్రేషన్ దాన్ని తాకింది అన్నది పూర్తిగా ట్రాక్ చేయడం అనేక సంస్థలకు కష్టమవుతోంది. ప్రైవసీ పాలసీల కంటే వాస్తవ అమలు వేగంగా మారుతున్న సందర్భంలో ఈ అసమతుల్యత మరింత పెద్ద రిస్క్గా కనిపిస్తోంది.
సెక్యూరిటీ రిస్క్లలో ప్రాంప్ట్ ఇంజెక్షన్ ప్రధానంగా నిలుస్తోంది. దురుద్దేశపూర్వక సూచనలు ఈమెయిల్లు, వెబ్ పేజీలు, డాక్యుమెంట్లు లేదా ఇతర ఇన్పుట్లలో దాచిపెట్టబడితే, ఏజెంట్ వాటిని సాధారణ కంటెంట్గా కాకుండా ఆదేశాలుగా అర్థం చేసుకునే ప్రమాదం ఉంది. అలా జరిగితే, అది కావాల్సిన పని కాకుండా అనవసరంగా సున్నితమైన సమాచారం రిట్రీవ్ చేయడం, తప్పు గ్రహీతకు పంపించడం, సంబంధం లేని డేటా వనరులను కలపడం లేదా మానవ ఆమోదం లేకుండానే చర్య తీసుకోవడం వంటి పరిణామాలు సంభవించవచ్చు. నిపుణుల అభిప్రాయం ప్రకారం, ఏజెంట్లు అంతర్గత డేటా, బాహ్య డేటా మధ్య ఉన్న గీతను మరింత మసకబార్చగలవు.
HIGHLIGHTS
- ఏఐ ఏజెంట్లు ఈమెయిల్లు, క్యాలెండర్లు, సీఆర్ఎం సిస్టమ్లను ఉపయోగిస్తాయి
- డేటా స్ప్రాల్ సంస్థలకు ప్రధాన గవర్నెన్స్ సవాలు
- ప్రాంప్ట్ ఇంజెక్షన్ ద్వారా అనవసర చర్యల ప్రమాదం
- మానవ ఆమోదం ఎప్పుడు కావాలో పాలసీలు అవసరం
- విక్రేతల లాగ్లు, క్యాష్లపై స్పష్టత కీలకం
గవర్నెన్స్ లోటు ఈ చర్చలో కేంద్రీయ అంశంగా మారింది. అనేక సంస్థలు ఉత్పాదకత, ఖర్చు తగ్గింపు ప్రయోజనాల కోసం ఏఐ ఏజెంట్లను పరిశీలిస్తున్నప్పటికీ, ఏ డేటాకు ఏజెంట్ యాక్సెస్ ఇవ్వాలి, ఏ పనులు చేయనివ్వాలి, ఏ చర్యలకు మానవ ఆమోదం తప్పనిసరి, ఎవరు ఆమోదం ఇవ్వగలరు, ఏజెంట్ కార్యకలాపాలను ఎలా లాగ్ చేసి ఆడిట్ చేయాలి, డేటా రిటెన్షన్ ఎలా ఉండాలి, కస్టమర్ డేటాను బాహ్య ఏఐ ప్రొవైడర్ వద్ద ప్రాసెస్ చేయవచ్చా అనే ప్రశ్నలకు సమగ్ర సమాధానాలు సిద్ధం చేయలేకపోతున్నాయి. సాంప్రదాయ యాక్సెస్ కంట్రోల్ విధానాలు ఒక యూజర్కు ఇచ్చిన హక్కులను నియంత్రించేందుకు రూపొందినవి. కానీ ఏజెంట్ అనేక సిస్టమ్ల నుంచి అనుమతులను కలిపి డైనమిక్గా పని చేసే అవకాశం ఉన్నందున, పాత విధానాలు సరిపోకపోవచ్చు.
బాధ్యతల ప్రశ్న కూడా క్లిష్టంగా ఉంది. ఏజెంట్ పొరపాటున గోప్యమైన బిజినెస్ సమాచారం లేదా వ్యక్తిగత డేటాను బయటపెడితే బాధ్యత ఎవరిది అనేది ఒప్పందాలు, కాన్ఫిగరేషన్, వినియోగ విధానం, నియంత్రణ నిబంధనలపై ఆధారపడి ఉంటుంది. సాఫ్ట్వేర్ విక్రేత తన ప్లాట్ఫామ్ భద్రతను హామీ ఇచ్చినా, సంస్థ తన ఉద్యోగి ఏజెంట్కు ఏ అనుమతులు ఇచ్చాడు, ఏ డేటా ప్రాసెస్ చేయడానికి అనుమతించింది, లాగ్లను ఎలా నిల్వ చేసింది అనే అంశాలపై కూడా సమాధానం చెప్పాల్సి రావచ్చు. అదే సమయంలో విక్రేతలు, సబ్కాంట్రాక్టర్లు, క్లౌడ్ సర్వీస్ ప్రొవైడర్ల మధ్య డేటా ఎలా ప్రవహిస్తుందో సంస్థలకు పూర్తిగా తెలియకపోతే, రెగ్యులేటరీ కంప్లయన్స్ మరింత కష్టమవుతుంది.
టెక్ కంపెనీలు ఏఐ ఏజెంట్లను ఎంటర్ప్రైజ్ సాఫ్ట్వేర్కు కొత్త ఇంటర్ఫేస్గా నిలబెట్టే ప్రయత్నం చేస్తున్నాయి. ఉద్యోగి అనేక టూల్స్ తెరిచి చేతితో పని చేయకుండా, ఒక ఏజెంట్కు పని అప్పగిస్తే అది నేపథ్యంగా సిస్టమ్లతో మాట్లాడి ఫలితం తీసుకురాగలదని వాటి వాదన. ఈ వాగ్దానం సంస్థలకు ఆకర్షణీయమే అయినా, అదే సమయంలో రిస్క్ సర్ఫేస్ను పెంచుతోంది. ఒక్కో టూల్లో పరిమిత అనుమతితో ఉండే పని, ఏజెంట్ ద్వారా పలువురు ఉద్యోగులు, పలు డేటాబేస్లు, పలు బిజినెస్ ప్రక్రియలకు విస్తరించవచ్చు. అంతేకాకుండా ఏజెంట్ చర్యలు ఎప్పుడు సూచన, ఎప్పుడు నిర్ణయం, ఎప్పుడు అమలు అనే గీతలు స్పష్టంగా లేకపోతే, ఆడిట్ చేయడం కష్టం అవుతుంది.
రెగ్యులేటరీ వైపు కూడా స్పష్టత పూర్తిగా స్థిరపడలేదు. వ్యక్తిగత డేటా, కస్టమర్ సమాచారం, ఉద్యోగి రికార్డులు, ఆర్థిక వివరాలు వంటి వర్గాలపై ఇప్పటికే ఉన్న ప్రైవసీ చట్టాలు వర్తించవచ్చు. అయితే ఏఐ ఏజెంట్ ద్వారా డేటా తాత్కాలికంగా ప్రాసెస్ కావడం, లాగ్లలో నిల్వ కావడం, మోడల్ మెరుగుదలకు ఉపయోగపడేలా కాన్ఫిగర్ కావడం వంటి అంశాలు ప్రతి ఒప్పందంలో ఒకేలా ఉండవు. అందువల్ల సంస్థలు విక్రేత నిబంధనలను చదవడమే కాకుండా, సాంకేతిక అమలును పరీక్షించడం, డేటా ఫ్లోలను మ్యాప్ చేయడం, యాక్సెస్ పరిమితులను అమలు చేయడం అవసరమని డేటా గవర్నెన్స్ నిపుణులు చెబుతున్నారు.
తదుపరి దశలో సంస్థలు ఏఐ ఏజెంట్లను పూర్తి స్థాయిలో ప్రవేశపెట్టే ముందు పైలట్ ప్రోగ్రామ్లకు కఠినమైన పరిమితులు పెట్టే అవకాశముంది. కనీస అవసరమైన అనుమతులే ఇవ్వడం, సున్నితమైన డేటా వర్గాలను మినహాయించడం, అన్ని చర్యలకు లాగింగ్ తప్పనిసరి చేయడం, అధిక ప్రభావం ఉన్న చర్యలకు మానవ ఆమోదం కోరడం, విక్రేతల డేటా నిల్వ మరియు వినియోగ నిబంధనలను ఒప్పందాల్లో స్పష్టంగా నమోదు చేయడం వంటి చర్యలు ముందుకు రావచ్చు. 2026 చివరి త్రైమాసికంలో ఎంటర్ప్రైజ్ ఏఐ కొనుగోలు నిర్ణయాలు వేగం పట్టే నేపథ్యంలో, ఉత్పాదకత వాగ్దానాల కంటే డేటా ఎక్కడికి వెళ్తుందన్న ప్రశ్నే అనేక సంస్థల్లో తుది నిర్ణయాన్ని ప్రభావితం చేసే అవకాశం ఉంది.