
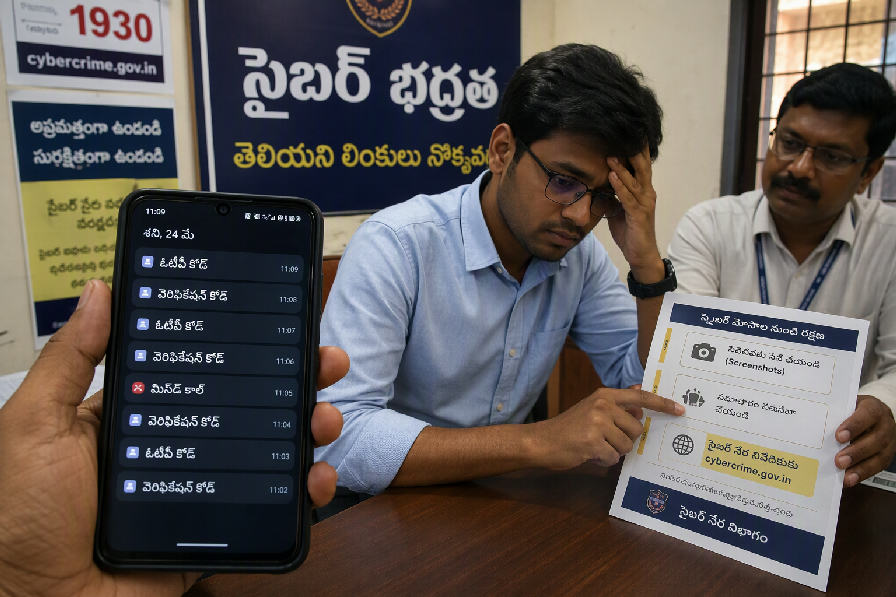
ఫోన్ బాంబింగ్: ప్రాంక్ పేరుతో డిజిటల్ వేధింపులు పెరుగుతున్నాయనే ఆందోళన
ఓటీపీలు, కాల్స్, ఎస్ఎంఎస్ల వరదతో బాధితుల ఫోన్లు నిలిచిపోతుండటంపై సైబర్ నిపుణులు హెచ్చరిస్తున్నారు
ఆన్లైన్లో “ప్రాంకింగ్ యాజ్ ఎ సర్వీస్” పేరుతో అందుబాటులో ఉన్న వెబ్సైట్లు, యాప్ల ద్వారా ఫోన్ బాంబింగ్ అనే డిజిటల్ వేధింపు విధానం విస్తరిస్తోందని సైబర్ భద్రత నిపుణులు అక్టోబర్ 6న హెచ్చరించారు. బాధితుల ఫోన్ నంబర్లకు వరుసగా కాల్స్, ఎస్ఎంఎస్లు, ఓటీపీలు పంపించే ఈ పద్ధతి తీవ్రమైన అంతరాయం, ఒత్తిడి, ప్రైవసీ ప్రమాదాలకు దారితీస్తోంది.
ఫోన్ బాంబింగ్లో దాడి చేసే వ్యక్తి లక్ష్యంగా ఎంచుకున్న వ్యక్తి మొబైల్ నంబర్ను ప్రత్యేక వెబ్సైట్ లేదా యాప్లో నమోదు చేస్తాడు. ఆ తరువాత ఆ సేవలు ఆటోమేటెడ్ విధానంలో పలు థర్డ్ పార్టీ ప్లాట్ఫార్మ్లకు లాగిన్, వెరిఫికేషన్, కాల్బ్యాక్, ప్రమోషనల్ సైన్అప్ అభ్యర్థనలు పంపిస్తాయి. ఫలితంగా బాధితుడి ఫోన్కు తక్కువ సమయంలోనే భారీ సంఖ్యలో ఓటీపీలు, వెరిఫికేషన్ కోడ్లు, ప్రకటన సందేశాలు, కాల్స్ రావడం ప్రారంభమవుతుంది. ఈ సేవలు తమను వినోదాత్మక ప్రాంక్ సాధనాలుగా చూపించుకున్నా, అనుమతి లేకుండా ఒక వ్యక్తిని లక్ష్యంగా చేసేటప్పుడు అది వేధింపులుగా మారుతుందని సైబర్ నిపుణులు పేర్కొన్నారు.
సైబర్ సెక్యూరిటీ పరిశోధకురాలు డాక్టర్ అనన్య రావు అక్టోబర్ 6న హైదరాబాద్లో మాట్లాడుతూ, “దీనిని ప్రాంక్గా పిలవడం సమస్యను చిన్నదిగా చూపిస్తుంది. లక్ష్యంగా మారిన వ్యక్తికి ఇది ఫోన్ వినియోగాన్ని నిలిపివేసే స్థాయిలో అంతరాయం కలిగించే డిజిటల్ వేధింపు” అని అన్నారు. ఆమె ప్రకారం, ఇటువంటి దాడులకు అధునాతన హ్యాకింగ్ నైపుణ్యం అవసరం లేదు. ఒక ఫోన్ నంబర్, ఇంటర్నెట్ యాక్సెస్, కొన్ని క్లిక్లు చాలు. ఇదే కారణంగా టీనేజర్లు, ట్రోల్స్, వ్యక్తిగత విభేదాలు ఉన్నవారు, స్టాకింగ్కు పాల్పడేవారు ఈ పద్ధతిని సులభంగా దుర్వినియోగం చేసే అవకాశం పెరుగుతోంది.
నిపుణుల ప్రకారం, ఫోన్ బాంబింగ్ సాధారణంగా చట్టబద్ధమైన ఆన్లైన్ వ్యవస్థల బలహీనతలను ఉపయోగించుకుంటుంది. బ్యాంకింగ్ యాప్లు, ఈ-కామర్స్ ప్లాట్ఫార్మ్లు, డెలివరీ యాప్లు, ట్రయల్ సబ్స్క్రిప్షన్ సేవలు, కాల్బ్యాక్ ఫారమ్లు, మార్కెటింగ్ డేటాబేస్లు ఓటీపీ లేదా వెరిఫికేషన్ సందేశాలను పంపేందుకు రూపొందించబడ్డాయి. అయితే ఒకే నంబర్కు తక్కువ సమయంలో పునరావృత అభ్యర్థనలు వెళ్లకుండా నిరోధించే రేట్ లిమిట్స్, అబ్యూస్ చెక్స్ బలహీనంగా ఉంటే ఈ వ్యవస్థలే వేధింపులకు పరోక్షంగా ఉపయోగపడతాయి. అందువల్ల సమస్య ఒక్క ప్రాంక్ వెబ్సైట్కే పరిమితం కాకుండా, డిజిటల్ వెరిఫికేషన్ వ్యవస్థల బాధ్యతకు కూడా సంబంధించినదని పరిశోధకులు చెబుతున్నారు.
బాధితులపై ప్రభావం తక్షణంగానూ, తీవ్రమైనదిగానూ ఉండవచ్చు. నిరంతర కాల్స్, ఎస్ఎంఎస్ల వల్ల సాధారణ కమ్యూనికేషన్ దెబ్బతింటుంది; ముఖ్యమైన కుటుంబ, వైద్య, ఉద్యోగ, వ్యాపార కాల్స్ మిస్ అయ్యే అవకాశం ఉంటుంది. ఫోన్ బ్యాటరీ వేగంగా ఖాళీ కావడం, మెసేజ్ ఇన్బాక్స్ నిండిపోవడం, నిజమైన ఓటీపీలు ఏవి, దుర్వినియోగంగా వచ్చినవి ఏవి అనే గందరగోళం ఏర్పడుతుంది. సైబర్ క్రైమ్ సలహాదారులు చెబుతున్నదాని ప్రకారం, ఇలాంటి మెసేజ్ వరద సమయంలో ఫిషింగ్ లింకులు పంపితే బాధితుడు పొరపాటున వాటిని క్లిక్ చేసే ప్రమాదం కూడా పెరుగుతుంది.
సైబర్ చట్టాల నిపుణుడు అడ్వొకేట్ శ్రీధర్ మూర్తి అక్టోబర్ 6న మాట్లాడుతూ, “అనుమతి లేకుండా ఎవరి ఫోన్ నంబర్ను మళ్లీ మళ్లీ ఆన్లైన్ సేవల్లో నమోదు చేయడం వినోదం కాదు. పరిస్థితులను బట్టి అది వేధింపు, స్టాకింగ్, టెలికమ్యూనికేషన్ దుర్వినియోగం లేదా సైబర్ చట్టాల ఉల్లంఘనగా పరిగణించబడవచ్చు” అని అన్నారు. ఆయన ప్రకారం, బాధితులు స్క్రీన్షాట్లు, సమయం, వచ్చిన సందేశాల వివరాలు, అనుమానాస్పద లింకులు, కాల్ లాగ్లను భద్రపరచుకోవాలి. ఫిర్యాదు చేసే సమయంలో ఇవి ప్రాథమిక ఆధారాలుగా ఉపయోగపడతాయని ఆయన చెప్పారు.
HIGHLIGHTS
- ఫోన్ బాంబింగ్లో ఓటీపీలు, కాల్స్, ఎస్ఎంఎస్లు వరదలా వస్తాయి
- ప్రాంక్ వెబ్సైట్లు థర్డ్ పార్టీ సేవలను ఆటోమేటెడ్గా ఉపయోగిస్తాయి
- రేట్ లిమిట్స్ లేకపోతే చట్టబద్ధ వ్యవస్థలే దుర్వినియోగానికి గురవుతాయి
- బాధితులు స్క్రీన్షాట్లు, కాల్ లాగ్లు భద్రపరచుకోవాలని నిపుణుల సూచన
ప్రాంకింగ్ యాజ్ ఎ సర్వీస్ మోడల్లో వినియోగదారుడు సాంకేతికంగా పెద్దగా ఏమీ చేయాల్సిన అవసరం ఉండదు. వెబ్సైట్ లేదా యాప్ ఒక సరళమైన ఫారమ్ అందిస్తుంది; అందులో లక్ష్య నంబర్ను నమోదు చేసిన తరువాత ఆటోమేటెడ్ అభ్యర్థనలు ప్రారంభమవుతాయి. కొన్ని సేవలు ఈ చర్యను స్నేహితుడిని సరదాగా ఆశ్చర్యపరచే సాధనంగా ప్రచారం చేస్తాయి. కానీ లక్ష్య వ్యక్తి అనుమతి లేకుండా జరిగితే అది వ్యక్తిగత గోప్యతపై దాడిగా మారుతుంది. బాధితుడు తన నంబర్ ఎక్కడైనా లీక్ అయిందా, ఎవరో తన ఖాతాల్లోకి ప్రవేశించేందుకు ప్రయత్నిస్తున్నారా, లేదా తనను ఉద్దేశపూర్వకంగా వేధిస్తున్నారా అన్న ఆందోళనలో పడతాడు.
టెక్నాలజీ పాలసీ విశ్లేషకుడు రాహుల్ మీనన్ అక్టోబర్ 6న మాట్లాడుతూ, “ఓటీపీ వ్యవస్థలు వినియోగదారులను రక్షించేందుకు రూపొందించబడ్డాయి. కానీ సరైన పరిమితులు, బాట్ నిరోధక పద్ధతులు, దుర్వినియోగ గుర్తింపు లేకపోతే అదే వ్యవస్థలు దాడి సాధనాలుగా మారవచ్చు” అని అన్నారు. ప్లాట్ఫార్మ్లు ఒకే ఫోన్ నంబర్పై వరుస అభ్యర్థనలను గుర్తించే వ్యవస్థలు అమలు చేయాలని, అసాధారణ ట్రాఫిక్ను అడ్డుకునే మెకానిజంలు ఏర్పాటు చేయాలని ఆయన సూచించారు. కాల్బ్యాక్ సేవల్లో కాప్చా, వినియోగ పరిమితులు, అనుమానాస్పద ప్యాటర్న్లపై తాత్కాలిక బ్లాకింగ్ వంటి చర్యలు అవసరమని చెప్పారు.
బాధితులు తమ ఫోన్ పూర్తిగా పనిచేయకపోవడం వంటి స్థితికి చేరకముందే జాగ్రత్తలు తీసుకోవాలని సైబర్ నిపుణులు సూచిస్తున్నారు. తెలియని లింకులు తెరవకూడదు, సందేశాల్లో వచ్చిన ఓటీపీలు ఎవరితోనూ పంచుకోకూడదు, అనుమానాస్పద సైన్అప్ అలర్ట్స్ వచ్చిన ప్లాట్ఫార్మ్లకు అధికారిక మార్గంలో మాత్రమే ఫిర్యాదు చేయాలి. అవసరమైతే మొబైల్ ఆపరేటర్ను సంప్రదించి స్పామ్ నియంత్రణ ఎంపికలు వినియోగించుకోవాలి. వేధింపులు కొనసాగితే సమీప సైబర్ క్రైమ్ పోలీస్ స్టేషన్లో లేదా అధికారిక ఆన్లైన్ పోర్టల్లో ఫిర్యాదు చేయాలని నిపుణులు చెబుతున్నారు.
ప్లాట్ఫార్మ్ బాధ్యత ఇప్పుడు ఈ చర్చలో ప్రధాన అంశంగా మారుతోంది. చట్టబద్ధ సేవలు తమ ఓటీపీ, ఎస్ఎంఎస్, కాల్బ్యాక్ వ్యవస్థలు మూడో వ్యక్తి చేత దుర్వినియోగం కాకుండా ముందస్తు నియంత్రణలు అమలు చేయాల్సిన అవసరం ఉందని నిపుణులు అంటున్నారు. వినియోగదారుల భద్రత పేరుతో పంపే వెరిఫికేషన్ సందేశాలే వేధింపుల సాధనాలుగా మారితే, డిజిటల్ ట్రస్ట్ దెబ్బతింటుంది. ఒకే నంబర్కు అనేక ప్లాట్ఫార్మ్ల నుంచి సమకాలంలో ఓటీపీలు వస్తుంటే, అది సాధారణ వినియోగం కాదని గుర్తించే సమన్వయ వ్యవస్థలపై కూడా చర్చ అవసరమని సైబర్ పాలసీ వర్గాలు చెబుతున్నాయి.
చట్ట అమలు సంస్థలు, టెలికాం సంస్థలు, ఆన్లైన్ ప్లాట్ఫార్మ్లు కలిసి ఇలాంటి దుర్వినియోగాన్ని తగ్గించే ప్రమాణాలను రూపొందించాల్సి ఉందని నిపుణుల అభిప్రాయం. ప్రాంక్ పేరుతో నడిచే సేవలు వ్యక్తిగత స్వేచ్ఛ, ప్రైవసీ, డిజిటల్ భద్రతను దెబ్బతీస్తే వాటిపై చర్యలు తప్పవని వారు చెబుతున్నారు. రాబోయే వారాల్లో సైబర్ అవగాహన కార్యక్రమాల్లో ఫోన్ బాంబింగ్ను ప్రత్యేక అంశంగా చేర్చాలని సైబర్ భద్రత వర్గాలు సూచిస్తున్నాయి. ప్లాట్ఫార్మ్ స్థాయిలో రేట్ లిమిట్స్, వినియోగదారుల ఫిర్యాదు మార్గాలు, చట్టపరమైన అమలు చర్యలపై తదుపరి నిర్ణయాలు కీలకంగా ఉండనున్నాయి.