
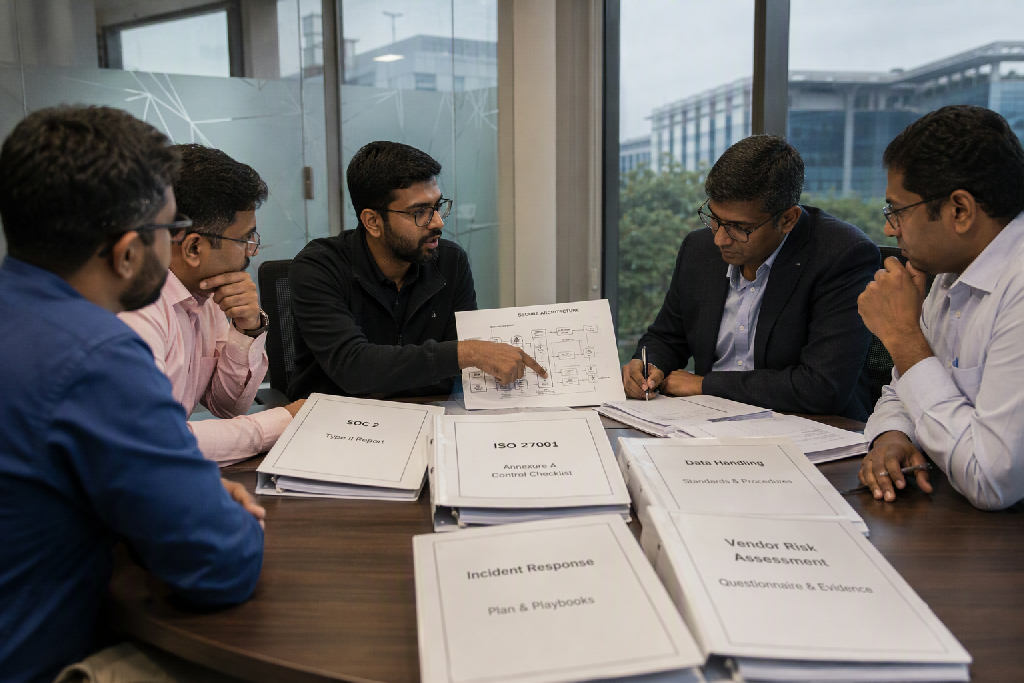
సైబర్సెక్యూరిటీ స్టార్టప్లకు కొత్త పరీక్షగా మారిన ఎంటర్ప్రైజ్ నమ్మకం
పెద్ద కంపెనీలకు సేవలు అమ్మే ముందు స్టార్టప్లు తమ సొంత భద్రత, కంప్లయన్స్, డేటా నియంత్రణలను రుజువు చేయాల్సి వస్తోంది
బెంగళూరు, 2026-10-06 —
భారత్లో సైబర్సెక్యూరిటీ స్టార్టప్లు పెద్ద ఎంటర్ప్రైజ్ కస్టమర్లను గెలుచుకునే ప్రక్రియలో కొత్త అడ్డంకిని ఎదుర్కొంటున్నాయి. సైబర్ దాడుల నుంచి రక్షణ ఇస్తామని చెప్పే కంపెనీలు ముందుగా తమ సొంత సిస్టమ్లు, ప్రొడక్ట్లు, అంతర్గత సెక్యూరిటీ పద్ధతులు భద్రంగా ఉన్నాయని నిరూపించాల్సిన అవసరం పెరుగుతోంది.
బ్యాంకులు, ఫైనాన్షియల్ ఇన్స్టిట్యూషన్లు, సాస్ కంపెనీలు, క్లౌడ్ ఆధారిత వ్యాపారాలు, నియంత్రిత రంగాల్లోని సంస్థలు ఇప్పుడు సైబర్సెక్యూరిటీ వెండర్లను సాధారణ సాఫ్ట్వేర్ సరఫరాదారుల్లా చూడడం లేదు. వీటి ప్రొడక్ట్లు కంపెనీల అంతర్గత నెట్వర్క్లు, క్లౌడ్ వర్క్లోడ్స్, సెక్యూరిటీ లాగ్స్, ఉద్యోగుల ఐడెంటిటీ సిస్టమ్లు, ఎండ్పాయింట్లు, కస్టమర్ డేటాబేస్లు వంటి కీలక వనరులకు దగ్గరగా పనిచేస్తాయి. అందుకే వెండర్ వ్యవస్థల్లో బలహీనత ఉంటే అదే కస్టమర్కు రిస్క్గా మారుతుందని ఎంటర్ప్రైజ్ కొనుగోలుదారులు భావిస్తున్నారు.
ఈ మార్పుతో సేల్స్ సైకిళ్లు పొడవుగా మారుతున్నాయి. ఒకప్పుడు ప్రొడక్ట్ డెమో, టెక్నికల్ ఫీచర్లు, ధర చర్చలతో ముందుకు వెళ్లిన కొనుగోలు ప్రక్రియ ఇప్పుడు సెక్యూరిటీ ఆడిట్లు, కంప్లయన్స్ చెక్లు, ఆర్కిటెక్చర్ రివ్యూ, డేటా హ్యాండ్లింగ్ పరిశీలన, లీగల్ డ్యూ డిలిజెన్స్, కాంట్రాక్ట్ షరతులు, బ్యాక్గ్రౌండ్ చెక్లు, ఇన్సిడెంట్ రెస్పాన్స్ సిద్ధత వంటి దశలతో విస్తరిస్తోంది. యువ స్టార్టప్లకు ఇది ఖర్చుతో కూడిన, సమయం తీసుకునే ప్రక్రియగా మారుతోంది.
రంగ నిపుణులు చెప్పిన ప్రకారం, సైబర్సెక్యూరిటీ రంగంలో అవకాశాలు పెరుగుతున్నప్పటికీ, నమ్మకం ఇప్పుడు టెక్నాలజీంతే ముఖ్యమైన కొనుగోలు ప్రమాణంగా మారింది. కస్టమర్ డేటాను ఎలా నిల్వ చేస్తారు, ఎవరికి యాక్సెస్ ఉంటుంది, లాగ్స్ ఎలా నిర్వహిస్తారు, ఎన్క్రిప్షన్ ఎక్కడ ఉపయోగిస్తారు, బలహీనతలను ఎలా గుర్తిస్తారు, ఇన్సిడెంట్ వస్తే ఎంత వేగంగా స్పందిస్తారు అనే ప్రశ్నలకు స్టార్టప్లు పత్రాలతో సమాధానం ఇవ్వాల్సి వస్తోంది.
“సైబర్సెక్యూరిటీ వెండర్ బలహీనంగా ఉంటే, అతడే ఎంటర్ప్రైజ్కు కొత్త రిస్క్గా మారవచ్చు,” అని ఒక పెద్ద ఫైనాన్షియల్ సర్వీసెస్ సంస్థ సెక్యూరిటీ అధికారి వెండర్ సమీక్షలపై జరిగిన చర్చలో చెప్పారు. “ప్రొడక్ట్ పనిచేస్తుందా అనేది మొదటి ప్రశ్న మాత్రమే. ఆ ప్రొడక్ట్ వెనుక ఉన్న సంస్థ ఎంత పరిపక్వంగా ఉంది అనేదే ఇప్పుడు కీలకం,” అని ఆయన అన్నారు.
చిన్న స్టార్టప్లకు ప్రధాన సవాలు కంప్లయన్స్ సిద్ధత. ఎంటర్ప్రైజ్ కొనుగోలుదారులు తరచుగా ఎస్ఓసీ 2, ఐఎస్ఓ 27001 వంటి సర్టిఫికేషన్లు లేదా వాటికి సమానమైన నియంత్రణ ఫ్రేమ్వర్క్లకు అనుగుణత కోరుతున్నారు. ప్రతి ప్రారంభ దశ కంపెనీకి వెంటనే అలాంటి సర్టిఫికేషన్లు ఉండకపోవచ్చు. అయితే సెక్యూర్ సాఫ్ట్వేర్ డెవలప్మెంట్ ప్రాసెస్, యాక్సెస్ కంట్రోల్, ఇంటర్నల్ ఆడిట్ ట్రయిల్స్, వల్నరబిలిటీ మేనేజ్మెంట్, రెస్పాన్సిబుల్ డిస్క్లోజర్ విధానం వంటి అంశాలను స్పష్టంగా చూపించగలగడం తప్పనిసరిగా మారుతోంది.
HIGHLIGHTS
- ఎంటర్ప్రైజ్ కొనుగోలుదారులు వెండర్ రిస్క్ చెక్లు పెంచుతున్నారు
- సైబర్సెక్యూరిటీ స్టార్టప్ల సేల్స్ సైకిళ్లు పొడవవుతున్నాయి
- ఎస్ఓసీ 2, ఐఎస్ఓ 27001 వంటి సర్టిఫికేషన్లకు డిమాండ్
- నమ్మకం, గవర్నెన్స్ ఇప్పుడు టెక్నాలజీతో సమానంగా కీలకం
“ఇన్నోవేషన్ మాత్రమే సరిపోదు; కస్టమర్ డేటాను రక్షించే సంస్థ తన ఇంటినీ అదే స్థాయిలో రక్షించాలి,” అని ఒక సైబర్సెక్యూరిటీ స్టార్టప్ వ్యవస్థాపకుడు ఎంటర్ప్రైజ్ విక్రయాల అనుభవంపై మాట్లాడుతూ చెప్పారు. “ముందుగా సర్టిఫికేషన్లు, పాలసీలు, లాగింగ్, యాక్సెస్ కంట్రోల్లలో పెట్టుబడి పెట్టడం చిన్న కంపెనీకి భారమే అయినా, పెద్ద కాంట్రాక్ట్లకు అది ఇప్పుడు ప్రవేశ పత్రంలా మారింది,” అని ఆయన అన్నారు.
వెండర్ పరిశీలనలో ప్రొడక్ట్ సెక్యూరిటీ కూడా ప్రత్యేక స్థానం పొందుతోంది. కొన్ని సంస్థలు కొనుగోలు ముందు వల్నరబిలిటీ అసెస్మెంట్ లేదా పెనెట్రేషన్ టెస్టింగ్ రిపోర్ట్ కోరుతున్నాయి. మరికొన్ని సంస్థలు ప్రొడక్ట్ ఆర్కిటెక్చర్ను పరిశీలించి, డేటా ఎక్కడ ప్రాసెస్ అవుతుంది, ఏ క్లౌడ్ రీజన్లో నిల్వ ఉంటుంది, మూడవ పక్ష టూల్స్కు ఎంత యాక్సెస్ ఉంటుంది, కస్టమర్ ఎన్విరాన్మెంట్లో ఏజెంట్ లేదా కనెక్టర్ ఎలా పనిచేస్తుంది అనే వివరాలు అడుగుతున్నాయి. ఈ ప్రశ్నలకు అస్పష్ట సమాధానాలు ఇవ్వడం సేల్స్ ప్రక్రియను నిలిపివేయవచ్చు.
“మా సమీక్షల్లో కంపెనీ పరిమాణం కంటే నియంత్రణల స్పష్టత ముఖ్యం,” అని ఒక ఎంటర్ప్రైజ్ ప్రొక్యూర్మెంట్ కన్సల్టెంట్ చెప్పారు. “స్టార్టప్ చిన్నదైనా, తన డేటా ఫ్లో, యాక్సెస్ పాలసీ, ఇన్సిడెంట్ రెస్పాన్స్ ప్లాన్, కస్టమర్ నోటిఫికేషన్ ప్రక్రియలను డాక్యుమెంట్ చేసి చూపగలిగితే చర్చ ముందుకు కదులుతుంది,” అని ఆయన అన్నారు.
ఈ కఠినతను మార్కెట్ పరిపక్వత సంకేతంగా కూడా పరిశ్రమ చూస్తోంది. సైబర్ దాడులు, డేటా లీక్లు, నియంత్రణ ఒత్తిళ్లు పెరిగిన నేపథ్యంలో కంపెనీలు తమ సరఫరా గొలుసులోని టెక్నాలజీ రిస్క్లను మరింత జాగ్రత్తగా పరిశీలిస్తున్నాయి. సైబర్సెక్యూరిటీ వెండర్లు కేవలం రక్షణ సాధనాలు అందించే సంస్థలు కాకుండా, సంస్థల రిస్క్ మేనేజ్మెంట్ నిర్మాణంలో భాగస్వాములుగా మారుతున్నాయి. అందువల్ల పారదర్శకత, బాధ్యత, గవర్నెన్స్ వంటి అంశాలు ఒప్పంద నిర్ణయాల్లో ప్రధాన పాత్ర పోషిస్తున్నాయి.
అయితే ఈ ఒత్తిడి స్టార్టప్లకు పూర్తిగా ప్రతికూలం కాదని పరిశ్రమ వర్గాలు చెబుతున్నాయి. ఎంటర్ప్రైజ్ స్థాయి సెక్యూరిటీ చెక్లను దాటగలిగిన కంపెనీలు నమ్మకాన్ని వేగంగా సంపాదించగలవు. పెద్ద కస్టమర్లు ఒకసారి ఆమోదించిన తర్వాత, ఆ రిఫరెన్స్ ఇతర ఒప్పందాలకు దోహదపడుతుంది. దీర్ఘకాలంలో బలమైన కంప్లయన్స్, ఆడిట్ సిద్ధత, సెక్యూర్ డెవలప్మెంట్ విధానాలు స్టార్టప్లకు పోటీ ప్రయోజనంగా మారవచ్చు.
తదుపరి దశలో భారత సైబర్సెక్యూరిటీ స్టార్టప్లు ప్రారంభ దశ నుంచే సెక్యూరిటీ గవర్నెన్స్లో పెట్టుబడి పెట్టే అవకాశం ఉంది. ఎంటర్ప్రైజ్ కస్టమర్లు కూడా తమ వెండర్ రిస్క్ అసెస్మెంట్లను మరింత వ్యవస్థీకృతంగా మార్చే సూచనలు కనిపిస్తున్నాయి. కొత్త కాంట్రాక్ట్లలో కంప్లయన్స్ షరతులు, డేటా రక్షణ బాధ్యతలు, ఇన్సిడెంట్ నోటిఫికేషన్ గడువులు మరింత స్పష్టంగా ఉండే అవకాశముంది.