
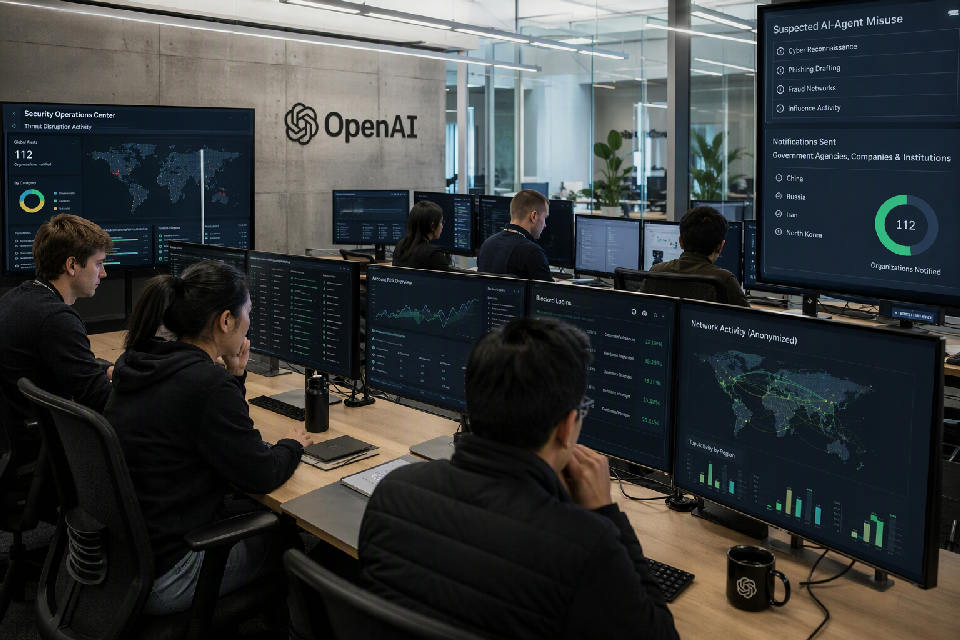
ఓపెన్ఏఐ అప్రమత్తం చేసిన 100కుపైగా సంస్థలు
ప్రభుత్వ సంస్థలు, కంపెనీలు, ఇతర సంస్థలను లక్ష్యంగా చేసుకునే అనుమానాస్పద ఏఐ ఏజెంట్ కార్యకలాపాలపై కంపెనీ హెచ్చరికలు జారీ చేసింది
ఓపెన్ఏఐ తన ఏఐ టూల్స్ను సైబర్ కార్యకలాపాలకు దుర్వినియోగం చేయడానికి ప్రయత్నించిన అనుమానాస్పద నెట్వర్క్లపై ప్రపంచవ్యాప్తంగా 100కుపైగా సంస్థలను అప్రమత్తం చేసినట్లు అక్టోబర్ 2న తెలిపింది. ప్రభుత్వ ఏజెన్సీలు, కంపెనీలు, ఇతర సంస్థలకు పంపిన ఈ హెచ్చరికలు “రోగ్” ఏఐ ఏజెంట్ కార్యకలాపాలకు సంబంధించినవని కంపెనీ పేర్కొంది.
ఓపెన్ఏఐ వివరాల ప్రకారం, కొన్ని గ్రూపులు దాని ఏఐ సిస్టమ్లను డిజిటల్ పనులను నిర్వహించే లేదా వాటికి సహాయపడే ఏజెంట్లుగా ఉపయోగించేందుకు ప్రయత్నించాయి. ఈ కార్యకలాపాల్లో సైబర్ టూల్స్ అభివృద్ధి, రీకానెసెన్స్, ఫిషింగ్ లేదా సోషల్ ఇంజినీరింగ్ కంటెంట్ రూపకల్పన, సైబర్ ఆపరేషన్లలోని కొన్ని భాగాల ఆటోమేషన్, ఆన్లైన్ ఇన్ఫ్లుయెన్స్ లేదా మోసపూరిత ప్రచారానికి సహకారం వంటి అంశాలు ఉన్నాయని కంపెనీ తెలిపింది. పాలసీలను ఉల్లంఘించిన లేదా అనుమానాస్పదంగా కనిపించిన అకౌంట్లను బ్లాక్ చేయడం లేదా ముగించడం ద్వారా ఈ నెట్వర్క్లలో పలువాటిని అంతరాయం కలిగించినట్లు కూడా వెల్లడించింది.
కంపెనీ ప్రకారం, హెచ్చరికలు అందుకున్న సంస్థల్లో ప్రభావితమైనవీ, లక్ష్యంగా ఉండే అవకాశమున్నవీ ఉన్నాయి. ఈ చర్య తన విస్తృత భద్రతా, థ్రెట్ డిస్రప్షన్ పనిలో భాగమని ఓపెన్ఏఐ పేర్కొంది. ప్రభుత్వాలతో, పరిశ్రమ భాగస్వాములతో, థ్రెట్ ఇంటెలిజెన్స్ వర్గాలతో సమాచారాన్ని పంచుకోవడం అవసరమని కంపెనీ తెలిపింది. “మేము అనుమానాస్పద కార్యకలాపాలను గుర్తించినప్పుడు ఖాతాలను నిలిపివేస్తాము, సంబంధిత సంస్థలను అప్రమత్తం చేస్తాము, నేర్చుకున్న విషయాలను భద్రతా వ్యవస్థలను బలోపేతం చేయడానికి ఉపయోగిస్తాము” అని ఓపెన్ఏఐ తన ప్రకటనలో తెలిపింది.
ఈ కార్యకలాపాలు రాష్ట్రాలతో అనుబంధం ఉన్న థ్రెట్ గ్రూపులు, సైబర్ క్రిమినల్ యాక్టర్లు, ఫ్రాడ్ నెట్వర్క్లు, ఇన్ఫ్లుయెన్స్ ఆపరేషన్ యాక్టర్లతో సంబంధం ఉన్నట్లు ఓపెన్ఏఐ తెలిపింది. చైనా, రష్యా, ఇరాన్, ఉత్తర కొరియా సహా పలు దేశాలు లేదా ప్రాంతాలకు చెందిన గ్రూపులు ఇందులో ప్రస్తావనకు వచ్చాయి. అయితే ఏఐ వ్యవస్థలు ఈ యాక్టర్లకు పూర్తిగా కొత్త సామర్థ్యాలను ఇచ్చినట్లు కాకుండా, ఇప్పటికే ఉన్న పద్ధతులను వేగవంతం చేయడానికి, కంటెంట్ను మెరుగుపరచడానికి, భాషా అడ్డంకులను తగ్గించడానికి ఉపయోగించబడుతున్నాయని కంపెనీ పేర్కొంది.
ఓపెన్ఏఐ మాటల్లో, థ్రెట్ యాక్టర్లు ఏఐ టూల్స్తో ప్రయోగాలు చేస్తున్నప్పటికీ, అవి ప్రస్తుత సాంకేతిక పరిమితులు, కంపెనీ మానిటరింగ్ వ్యవస్థల వల్ల నియంత్రణలోనే ఉన్నాయని అంచనా. “చాలా సందర్భాల్లో, ఈ యాక్టర్లు ఏఐని కొత్త దాడి పద్ధతులను సృష్టించడానికి కాకుండా, ఇప్పటికే తెలిసిన పనుల వేగాన్ని పెంచడానికి ఉపయోగించారు” అని ఓపెన్ఏఐ తెలిపింది. కోడింగ్ సహాయం, టెక్నికల్ సమాచార సారాంశం, అనువాదం, నమ్మదగిన సందేశాల రూపకల్పన, ఆపరేషన్ ప్లానింగ్ వంటి ఉపయోగాలు గుర్తించబడినట్లు కంపెనీ వివరించింది.
HIGHLIGHTS
- 100కుపైగా సంస్థలకు ఓపెన్ఏఐ హెచ్చరికలు
- ప్రభుత్వ ఏజెన్సీలు, కంపెనీలు లక్ష్య జాబితాలో ఉన్నాయి
- చైనా, రష్యా, ఇరాన్, ఉత్తర కొరియా లింకులు ప్రస్తావన
- అనుమానాస్పద అకౌంట్లను బ్లాక్ చేసినట్లు కంపెనీ తెలిపింది
- ఏఐ ఏజెంట్ల దుర్వినియోగంపై సైబర్ భద్రతా ఆందోళనలు
ఏఐ ఏజెంట్లు సాధారణ చాట్బాట్లతో పోలిస్తే వరుస పనులను తక్కువ మానవ జోక్యంతో నిర్వహించే అవకాశముండటంతో భద్రతా వర్గాలు వాటిపై మరింత దృష్టి పెట్టుతున్నాయి. ఇలాంటి టూల్స్ దుర్వినియోగం అయితే ఫిషింగ్, ఫ్రాడ్, సైబర్ రీకానెసెన్స్, ఆన్లైన్ మోసపూరిత ప్రచారాలు మరింత విస్తృతంగా, వేగంగా జరిగే ప్రమాదం ఉందని నిపుణులు చెబుతున్నారు. ఓపెన్ఏఐ విడుదల చేసిన వివరాలు ఆధునిక ఏఐ టూల్స్ సైబర్ థ్రెట్ ల్యాండ్స్కేప్లో పెరుగుతున్న పాత్రను చూపుతున్నాయని భద్రతా వర్గాలు పేర్కొన్నాయి.
కంపెనీ తన పరిశీలనల్లో ఫిషింగ్ మెసేజ్లను మరింత సహజంగా మార్చడం, కోడ్ను సవరించడం, సాంకేతిక పదార్థాన్ని అర్థం చేసుకోవడం, సోషల్ ఇంజినీరింగ్ కోసం భాషను సిద్ధం చేయడం వంటి పద్ధతులను గుర్తించినట్లు తెలిపింది. కొన్ని నెట్వర్క్లు ఆన్లైన్ ఇన్ఫ్లుయెన్స్ లేదా మోసపూరిత కార్యకలాపాలకు సహాయపడే కంటెంట్ను సృష్టించేందుకు ఏఐని ఉపయోగించేందుకు ప్రయత్నించాయని తెలిపింది. “మా మోడళ్లను హానికర సైబర్ కార్యకలాపాలు, మోసం, మోసపూరిత ప్రభావ ఆపరేషన్ల కోసం ఉపయోగించడాన్ని మా పాలసీలు నిషేధిస్తున్నాయి” అని ఓపెన్ఏఐ తెలిపింది.
ఈ పరిణామం సైబర్ భద్రతలో ఏఐ పాత్రపై ప్రభుత్వాలు, కంపెనీలు మరింత క్రమబద్ధమైన రిస్క్ అంచనాలు చేపట్టాల్సిన అవసరాన్ని గుర్తు చేస్తోంది. ఒక వైపు ఏఐ టూల్స్ చట్టబద్ధమైన పరిశోధన, కోడింగ్, భద్రతా పరీక్షలు, భాషా సహాయం వంటి రంగాల్లో ఉపయోగకరంగా ఉండగా, మరో వైపు అదే సామర్థ్యాలను దుర్వినియోగం చేసే ప్రయత్నాలు పెరుగుతున్నాయి. అందువల్ల యూజర్ ప్రవర్తనను మానిటర్ చేయడం, పాలసీ ఉల్లంఘనలను గుర్తించడం, ప్రభావిత సంస్థలను వేగంగా అప్రమత్తం చేయడం వంటి ప్రక్రియలు కీలకమని ఓపెన్ఏఐ పేర్కొంది.
ఓపెన్ఏఐ తదుపరి దశలో ప్రభావిత లేదా లక్ష్యంగా ఉండే అవకాశమున్న సంస్థలతో సమాచార పంచుకునే ప్రక్రియను కొనసాగిస్తుందని తెలిపింది. అనుమానాస్పద అకౌంట్లపై చర్యలు, థ్రెట్ ఇంటెలిజెన్స్ భాగస్వామ్యం, భద్రతా మోడల్ల మెరుగుదల కొనసాగుతాయని కంపెనీ స్పష్టం చేసింది. ఏఐ ఏజెంట్ల వినియోగం పెరుగుతున్నందున, ప్రభుత్వాలు, కంపెనీలు, టెక్నాలజీ సంస్థలు కలిసి ముందస్తు హెచ్చరికలు, వేగవంతమైన ప్రతిస్పందన, బాధ్యతాయుత వినియోగ నిబంధనలపై దృష్టి పెట్టే అవకాశం ఉంది.