
క్వాంటం కోడ్బ్రేకింగ్కు ముందే భద్రతా ప్రొటోకాల్ల మార్పు వేగవంతం
పాత బ్యాంకింగ్ సిస్టమ్లు, ప్రభుత్వ నెట్వర్క్లు భవిష్యత్ క్వాంటం ముప్పును దృష్టిలో ఉంచుకుని భద్రతను పునర్నిర్మిస్తున్నాయి
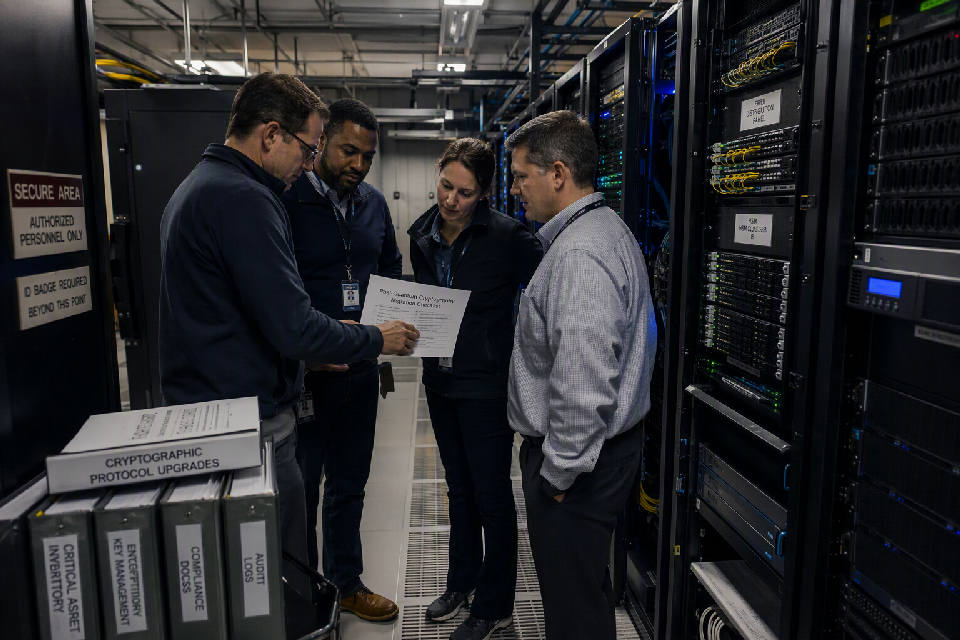
పాత బ్యాంకింగ్ మౌలిక వసతులు, ప్రభుత్వ నెట్వర్క్లలో పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీ మైగ్రేషన్పై సైబర్ భద్రతా ప్రణాళికలు ఈ వారం మరింత ప్రాధాన్యం పొందాయి; భవిష్యత్ క్వాంటం కోడ్బ్రేకింగ్ సామర్థ్యాలు ప్రస్తుతం వాడుతున్న ఎన్క్రిప్షన్ విధానాలను దెబ్బతీయవచ్చనే అంచనాతో ఈ మార్పు ముందస్తు చర్యగా చేపడుతున్నారు.
బ్యాంకింగ్, ప్రభుత్వ డిజిటల్ వ్యవస్థల్లో ఉన్న పాత భద్రతా ప్రొటోకాల్లను ఒక్కసారిగా మార్చడం సాధ్యం కాదని సైబర్ భద్రతా నిపుణులు చెబుతున్నారు. ఆర్థిక లావాదేవీలు, కస్టమర్ రికార్డులు, పేమెంట్ ఇన్ఫ్రాస్ట్రక్చర్, అంతర్బ్యాంక్ కమ్యూనికేషన్తో పాటు పన్ను, గుర్తింపు, ప్రయోజనాల పంపిణీ వంటి ప్రభుత్వ వ్యవస్థలు దీర్ఘకాలంగా పనిచేస్తున్న క్లిష్ట నెట్వర్క్లపై ఆధారపడి ఉన్నాయి. క్వాంటం కంప్యూటింగ్ పూర్తిస్థాయి కోడ్బ్రేకింగ్ దశకు చేరకముందే భద్రతా నిర్మాణాన్ని అంచనా వేసి, బలహీనమైన ఎన్క్రిప్షన్, కీ-ఎక్స్చేంజ్, ఆథెంటికేషన్ విధానాలను దశలవారీగా మార్చడం ప్రధాన లక్ష్యంగా ఉంది. అధికారికంగా నిర్దిష్ట సంస్థలు, తేదీలు లేదా సాంకేతిక ప్రమాణాలు ప్రకటించనప్పటికీ, ఈ మార్పు అత్యంత సున్నితమైన రంగాల్లో ముందుగా అవసరమవుతోంది.
నిపుణుల అంచనాల ప్రకారం, ఈ మైగ్రేషన్ కేవలం కొత్త అల్గోరిథమ్ ఇన్స్టాల్ చేయడమే కాదు. ఉన్న క్రిప్టోగ్రఫీ ఆస్తుల జాబితా తయారు చేయడం, పాత సిస్టమ్లతో కొత్త ప్రొటోకాల్ల అనుసంధానం పరీక్షించడం, పనితీరు, నమ్మకత్వం, నియంత్రణా అనుసరణను ధ్రువీకరించడం ఇందులో భాగం. ముఖ్యంగా బ్యాంకులు నిరంతర సేవలను నిలిపివేయకుండా మార్పులు చేయాల్సి ఉంటుంది. ప్రభుత్వ నెట్వర్క్లలో రక్షణ, దౌత్య, చట్ట అమలు, పరిపాలనా సమాచారం వంటి దీర్ఘకాల గోప్య డేటా ఉండటంతో ముందస్తు మైగ్రేషన్కు ప్రాధాన్యం పెరుగుతోంది.
“క్వాంటం కోడ్బ్రేకింగ్ ఇంకా విస్తృతంగా అమల్లోకి రాలేదనే కారణంతో భద్రతా మార్పులను వాయిదా వేయడం ప్రమాదకరం,” అని ఒక సైబర్ భద్రతా విధాన నిపుణుడు శనివారం హైదరాబాద్లో నిర్వహించిన సాంకేతిక చర్చలో చెప్పారు. “ఇప్పటి ఎన్క్రిప్టెడ్ డేటాను సేకరించి, భవిష్యత్తులో డీక్రిప్ట్ చేసే ముప్పును బ్యాంకులు, ప్రభుత్వాలు పరిగణనలోకి తీసుకోవాలి,” అని ఆయన అన్నారు. ఈ వ్యాఖ్యలు భవిష్యత్ దాడులకన్నా, ప్రస్తుత డేటా-హార్వెస్టింగ్ ప్రమాదంపై ఎక్కువ దృష్టి పెట్టాల్సిన అవసరాన్ని సూచిస్తున్నాయి.
HIGHLIGHTS
- బ్యాంకింగ్, ప్రభుత్వ నెట్వర్క్లు ప్రధాన ప్రభావిత రంగాలు
- మార్పు ముందస్తు సైబర్ భద్రతా చర్య
- పాత సిస్టమ్ల అనుసంధానం ప్రధాన సవాలు
- సున్నిత డేటా దీర్ఘకాల రక్షణపై దృష్టి
ఇలాంటి మార్పుల్లో అతిపెద్ద సవాలు వ్యవస్థల వయసు, పరిమాణం, పరస్పర ఆధారితత్వం అని టెక్నాలజీ బృందాలు చెబుతున్నాయి. అనేక లెగసీ బ్యాంకింగ్ సిస్టమ్లు పలు దశాబ్దాలుగా ఉపయోగంలో ఉండి, నియంత్రణా అవసరాలు, ఆడిట్ ప్రక్రియలు, చెల్లింపు భాగస్వాములు, కస్టమర్ సేవా ఛానళ్లతో ముడిపడి ఉన్నాయి. ప్రభుత్వ నెట్వర్క్లు కూడా పలు శాఖలు, రాష్ట్రాలు, కేంద్ర సర్వర్లు, గుర్తింపు వ్యవస్థలు, ప్రయోజనాల పంపిణీ వేదికలతో అనుసంధానమై ఉంటాయి. అందువల్ల పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి మార్పు ప్రాజెక్ట్ స్థాయిలో కాకుండా, సంస్థాగత భద్రతా పునర్నిర్మాణంగా చూస్తున్నారు.
“మైగ్రేషన్లో మొదటి దశ ఏ అల్గోరిథమ్ బలహీనమో తెలుసుకోవడం కాదు; ఎక్కడ ఎన్క్రిప్షన్ వాడుతున్నామో పూర్తిగా గుర్తించడం,” అని ఒక బ్యాంకింగ్ టెక్నాలజీ ఆర్కిటెక్ట్ అన్నారు. “కనిపించని క్రిప్టోగ్రఫీ ఆధారాలు తర్వాత ఆపరేషనల్ రిస్క్గా మారవచ్చు,” అని ఆయన చెప్పారు. ఈ కారణంగా సంస్థలు క్రిప్టోగ్రఫీ ఇన్వెంటరీ, పరీక్షా వాతావరణాలు, బ్యాక్వర్డ్ కంపాటిబిలిటీ, ఫాల్బ్యాక్ విధానాలపై దృష్టి పెడుతున్నాయి. లావాదేవీల వేగం తగ్గకుండా, సేవా అంతరాయం రాకుండా, భద్రతా స్థాయి పెరగడం ఈ ప్రక్రియలో కీలకం.
ప్రభుత్వ రంగంలో సమస్య మరింత విస్తృతంగా ఉంటుంది. పౌర గుర్తింపు డేటా, పన్ను రికార్డులు, సంక్షేమ ప్రయోజనాల సమాచారంతో పాటు దౌత్య, రక్షణ, చట్ట అమలు కమ్యూనికేషన్ వంటి డేటా దీర్ఘకాలం గోప్యంగా ఉండాల్సి ఉంటుంది. “కాలపరిమితి ముగిసే డేటా, 20 సంవత్సరాల తర్వాత కూడా రహస్యంగా ఉండాల్సిన డేటా ఒకే విధంగా రక్షించలేం,” అని ఒక ప్రభుత్వ నెట్వర్క్ భద్రతా సలహాదారు చెప్పారు. “పోస్ట్-క్వాంటం ప్రణాళికలో డేటా విలువ, దాని గోప్యతా కాలం, వ్యవస్థల ప్రాధాన్యం అన్నీ కలిసి చూడాలి,” అని ఆయన తెలిపారు.
భద్రతా బృందాలు ఇప్పుడు అత్యవసర మార్పుల కంటే దశలవారీ రోడ్మ్యాప్ను ప్రాధాన్యంగా చూస్తున్నాయి. ముందుగా అత్యంత సున్నిత కమ్యూనికేషన్ మార్గాలు, దీర్ఘకాల నిల్వ డేటా, కీలక ఆథెంటికేషన్ వ్యవస్థలను గుర్తించి, తర్వాత విస్తృత నెట్వర్క్లకు మార్పును విస్తరించే అవకాశం ఉంది. నియంత్రణా సంస్థలు, బ్యాంకులు, ప్రభుత్వ టెక్నాలజీ విభాగాలు పరస్పర అనుసంధానం, ప్రమాణాలు, పరీక్షా ప్రక్రియలపై సమన్వయం పెంచాల్సి ఉంటుంది. వచ్చే దశలో సంస్థలు క్రిప్టోగ్రఫీ ఆస్తుల అంచనా, పైలట్ అమలు, సేవల ప్రభావ విశ్లేషణ, పూర్తి మైగ్రేషన్ కాలక్రమాన్ని సిద్ధం చేయనున్నాయి.